
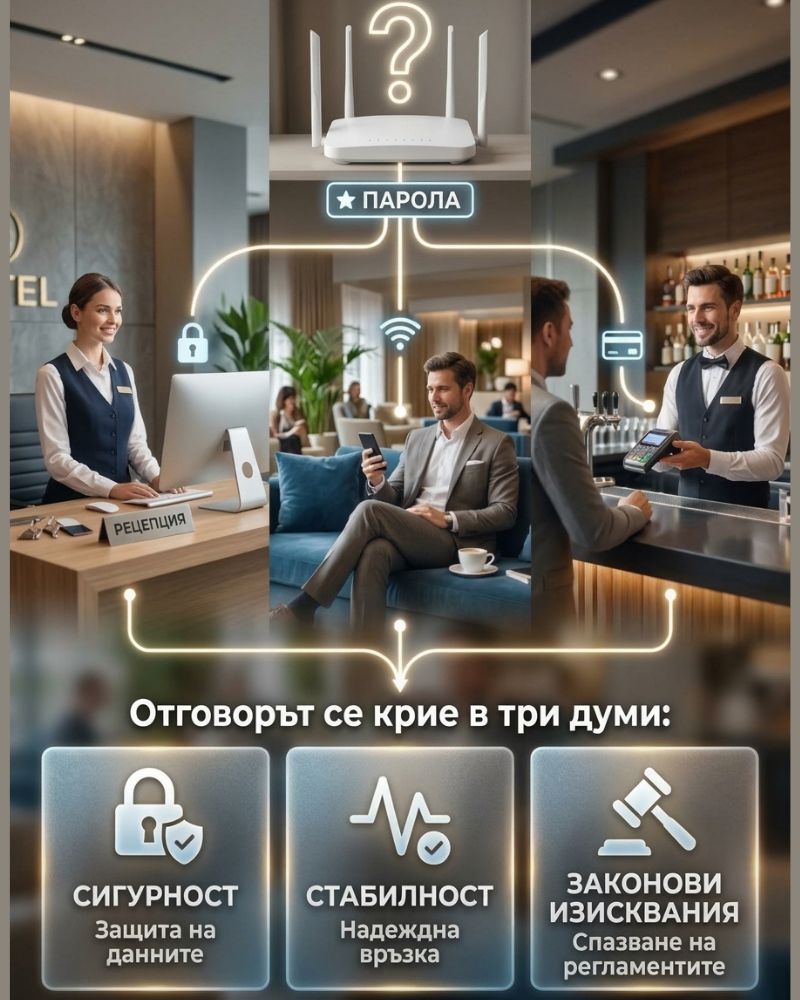
Един от най-честите въпроси, които управителите на хотели задават към ИТ специалистите, е: „Защо не можем всички да ползваме една обща парола за рутера?“. Отговорът се крие в три думи: сигурност, стабилност и законови изисквания.
Защо смесването на трафика е опасно?
Ако гост на хотела, служител на рецепцията и терминалът за плащане с банкови карти (POS) споделят една и съща мрежа:
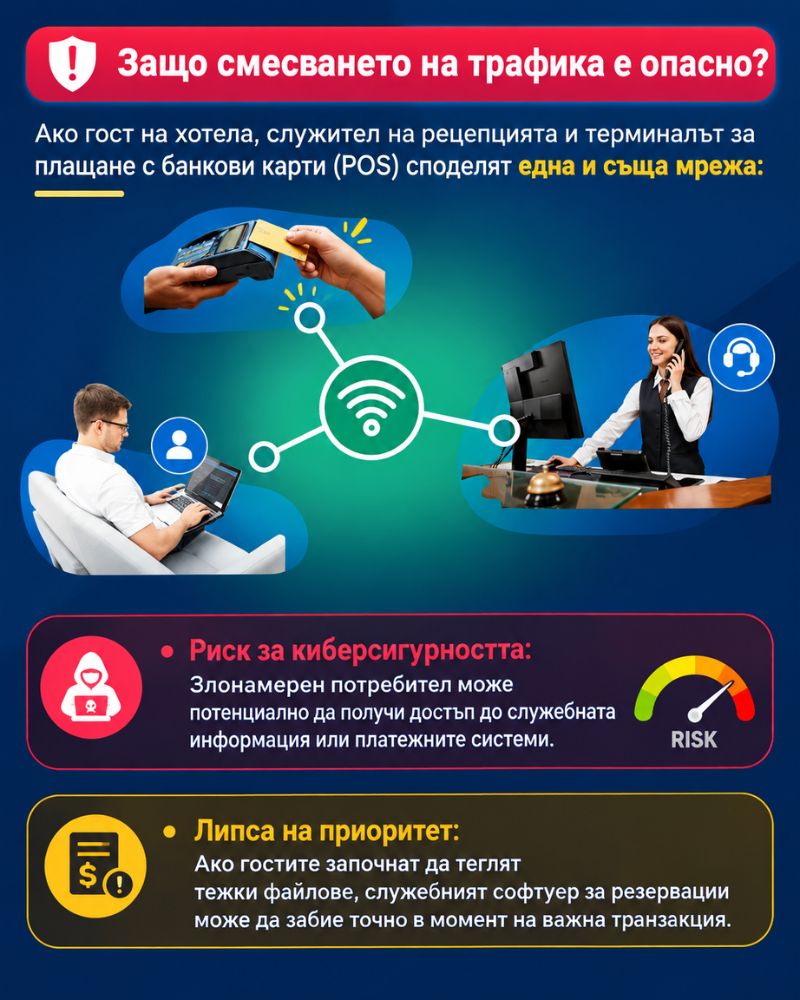
- Риск за киберсигурността: Злонамерен потребител може потенциално да получи достъп до служебната информация или платежните системи.
Липса на приоритет: Ако гостите започнат да теглят тежки файлове, служебният софтуер за резервации може да забие точно в момент на важна транзакция.
Решението: Виртуални мрежи (VLAN сегментиране)
Професионалното изграждане на мрежа разделя трафика на няколко логически потока:
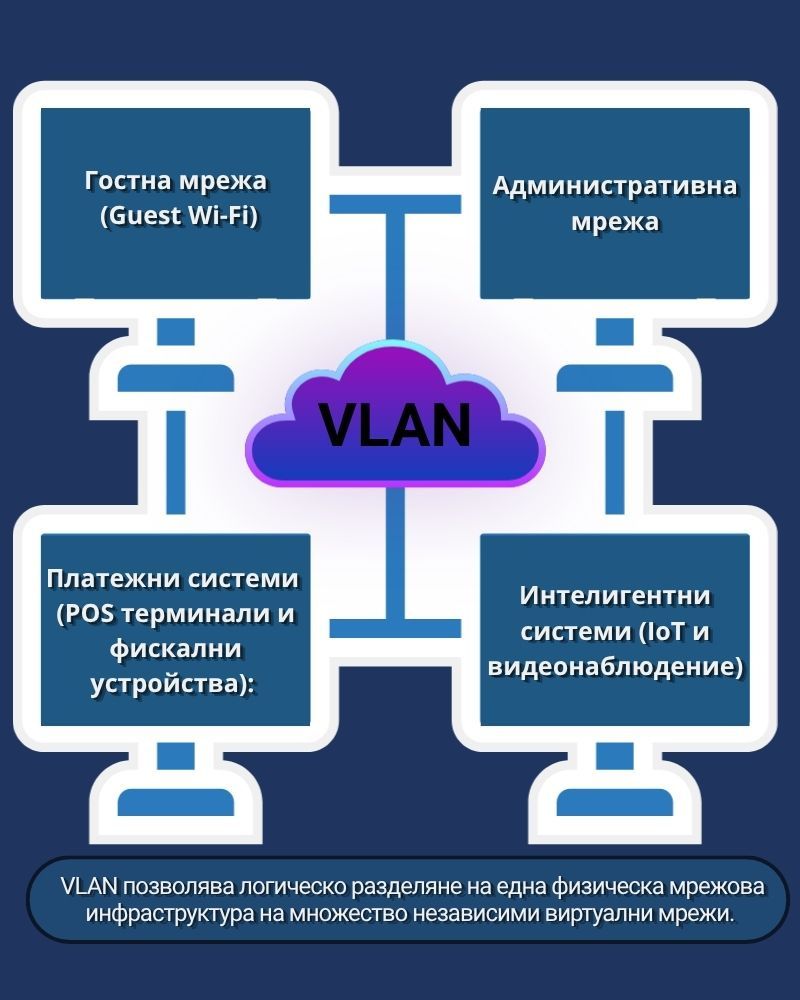
- Гост мрежа (Guest VLAN): Изолиран интернет достъп за посетителите с Captive portal и ограничения на скоростта.
- Административна мрежа (Corporate VLAN): Криптиран и скрит сегмент за компютрите на рецепцията, счетоводството и управленския софтуер.
- Платежна и услужна мрежа (POS & IoT): Строго защитен сегмент за банковите терминали и смарт устройствата в стаите.
Доверете се на експертите
Екипът на ГП-НЕТ проектира и внедрява сигурни мрежови решения с пълна изолация за хотели в цялата страна.
🛡️ Осигурете максимална защита на бизнеса си. Разгледайте нашето видеонаблюдение за хотели и се свържете с нас през контактната ни форма.